Интернет, подаци и хакери: Како да се боримо против сајбер криминала
Израелски истраживачи тврде да је време да се промени приступ у начину на који штитимо рачунаре од напада хакера.
Сваке године се у сајбер-злочинима губе милијарде долара, а чини се да проблем постаје само све гори. Да ли можемо да направимо компјутере који неће моћи да буду хаковани и да остану ван домашаја криминалаца и шпијуна?
Израелски истраживачи су смислили нека занимљива решења.
Кључно за хакере, објашњава, Нетсун Зив, потпредседник производа за сајбер-безбедност у телавивском Чек Поинт Секјурити Технолоџиз, јесте да хаковање постане непрофитабилно.
„Тренутно откривамо 150 хакерских група недељно, а свака од њих зарађује 100.000 долара недељно&qуот;, каже он за ББЦ.
„Ако подигнемо лествицу, они губе новац. А они не желе да губе новац.&qуот;
- Воцап ограничио прослеђивање порука
- „Несташни“ министар на удару због троминутног кашњења
- Плави кит: Шта је истина о онлајн „самоубилачком изазову“
То значи да се упад хакерима толико отежа да буду приморани да бирају лакше мете.
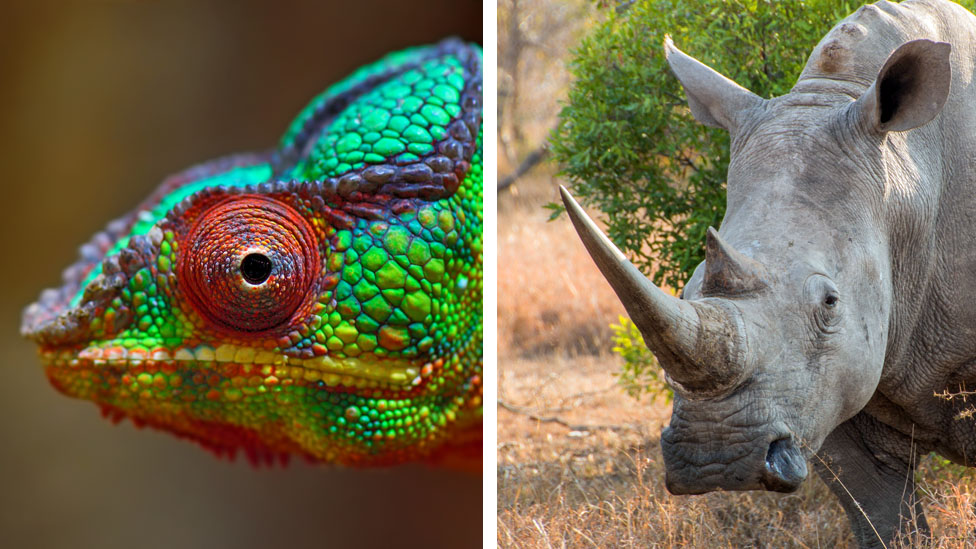
И то је био главни принцип који је владао у области сајбер безбедности откако је она измишљена - обложити фирме с довољно оклопљених штитова да хакерима треба исувише времена да га пробију. То бисмо могли да назовемо приступ носорога.
Али неки сматрају да ова област треба да буде мање носорог, а више камелеон, да се камуфлира пред нападима.
„Морамо у игру да вратимо превенцију&qуот;, каже Јувал Даниели, потпредседник корисничке службе у израелској фирми за сајбер безбедност Морфисек.
„Већи део света заузет је откривањем и санирањем - ловом на претње - уместо спречавањем сајбер напада пре него што се они догоде.&qуот;
Морфисек - настао на основу истраживања спроведеног на Универзитету Бен-Гурион - развио је оно што назива „безбедност покретне мете&qуот;. То је начин скрембловања имена, локација и референци сваког фајла и софтвер апликације у компјутерској меморији како би се малверу отежало да зарије зубе у ваш систем.
Мутација се деси сваки пут кад се укључи компјутер тако да систем никад не буде конфигурисан двапут на исти начин. Технологија ове фирме користи се за заштиту Лондонске берзе и јапанске фирме за индустријску роботику Јаскава, као и банкарске и хотелске ланце.
Али најефикаснији начин да се обезбеди компјутер јесте да се у потпуности изолује од локалних мрежа и интернета - тзв. ер-гепинг. Морали бисте физички да приступите компјутеру да бисте украли податке са њега.
Јувал Еловици, шеф истраживачког центра за сајбер безбедност при Универзитету Бен Гурион, упозорава да чак ни тај метод није 100 одсто поуздан.
„Очигледан начин да се нападне ер-геповане машина је да се компромитује производни ланац док се она прави&qуот;, каже он.
„Тако имате компромитован ер-гепован компјутер у нуклеарној електрани који је стигао заједно са малвером - нападач никад не мора ни да улази на локацију.&qуот;
И заиста, у октобру прошле године, Блумберг Бизнисвик навео је да су кинески шпијуни успели да убаце чипове на сервере прављене у Кини који могу да буду активирани кад се машине умреже негде преко океана. Сервери су прављени за америчку фирму Супер Мајкро Компјутер.
Прича сугерише да су Амазон Веб Сервисиз и Епл међу 30 компанија, баш као и владиних агенција и одељења, који су користили те сумњиве сервере.
Епл и Амазон су енергично демантовали ове тврдње.
И док је ер-гепинг непрактичан за многе фирме, такозвана „кооперативна сајбер безбедност&qуот; доживљава се као још један начин да се осујете хакери.
Замислите да четири компаније раде заједно: Барклиз, Мајкрософт, Гугл и, рецимо, нека компанија за сајбер безбедност.
Свака од те четири компаније размењује податке међу собом. Они не знају какве податке штите, али их зато држе на својим мрежама.
Да би приступили осетљивим подацима било које фирме, нападачи би морали да хакују све четири мреже и провале који део информација недостаје, да би могли да разлуче смисао било ког украденог фајла.
„Ако је вероватноћа проваљивања у једну мрежу 1 одсто, да би се упало у четири различите мреже вероватноћа постаје 0,000001 одсто&qуот;, објашњава Алон Коен, оснивач фирме за сајбер безбедност нсНокс и бивши главни официр за технологију у израелској војсци.
Он овај концепт назива „крипто-дељење&qуот;, а подразумева кодирање сваке секвенце података као хиљаде бројева, а потом дељење тих криптографских загонетки између четири компаније.
„Морали бисте да решите на хиљаде загонетки да бисте поново саставили те податке&qуот;, каже Коен.
Чек Поинт сарађује и са великим мултинационалним технолошким компанијама у савезу дељења података у уверењу да је кооперација кључна како би се остало корак испред хакера.
Али иако такви приступи обећавају, Нетсун Зив из Чек Поинта закључује: „Не постоји компјутер који се не може хаковати, једино што постоји је јаз између онога што направите и онога што људи умеју да хакују данас.&qуот;
Увек мора да се одваже шта вам је важније, употребљивост или безбедност. Што је компјутер безбеднији и отпорнији на хакерске нападе, мање је практичан у умреженом свету.
„Јесте, можемо да направимо компјутер који се не може хаковати... али он би био као тенк са толико оклопа да не може да се помери&qуот;, каже Даниели из Морфисека.
Област сајбер-безбедности је највише забринута да ће, како се свезнајући „интернет ствари&qуот; буде развијао, функционишући на мобилној вези од 5Г, ризик од сајбер напада бити само све већи.
А како се вештачка интелигенција буде све више ширила, биће то само још једна алатка на располагању хакерима.
Трка у наоружању се наставља.
Пратите нас на Фејсбуку и Твитеру. Ако имате предлог теме за нас, јавите се на ббцнасрпском@ббц.цо.ук
(ББЦ Невс, 03.04.2020)